
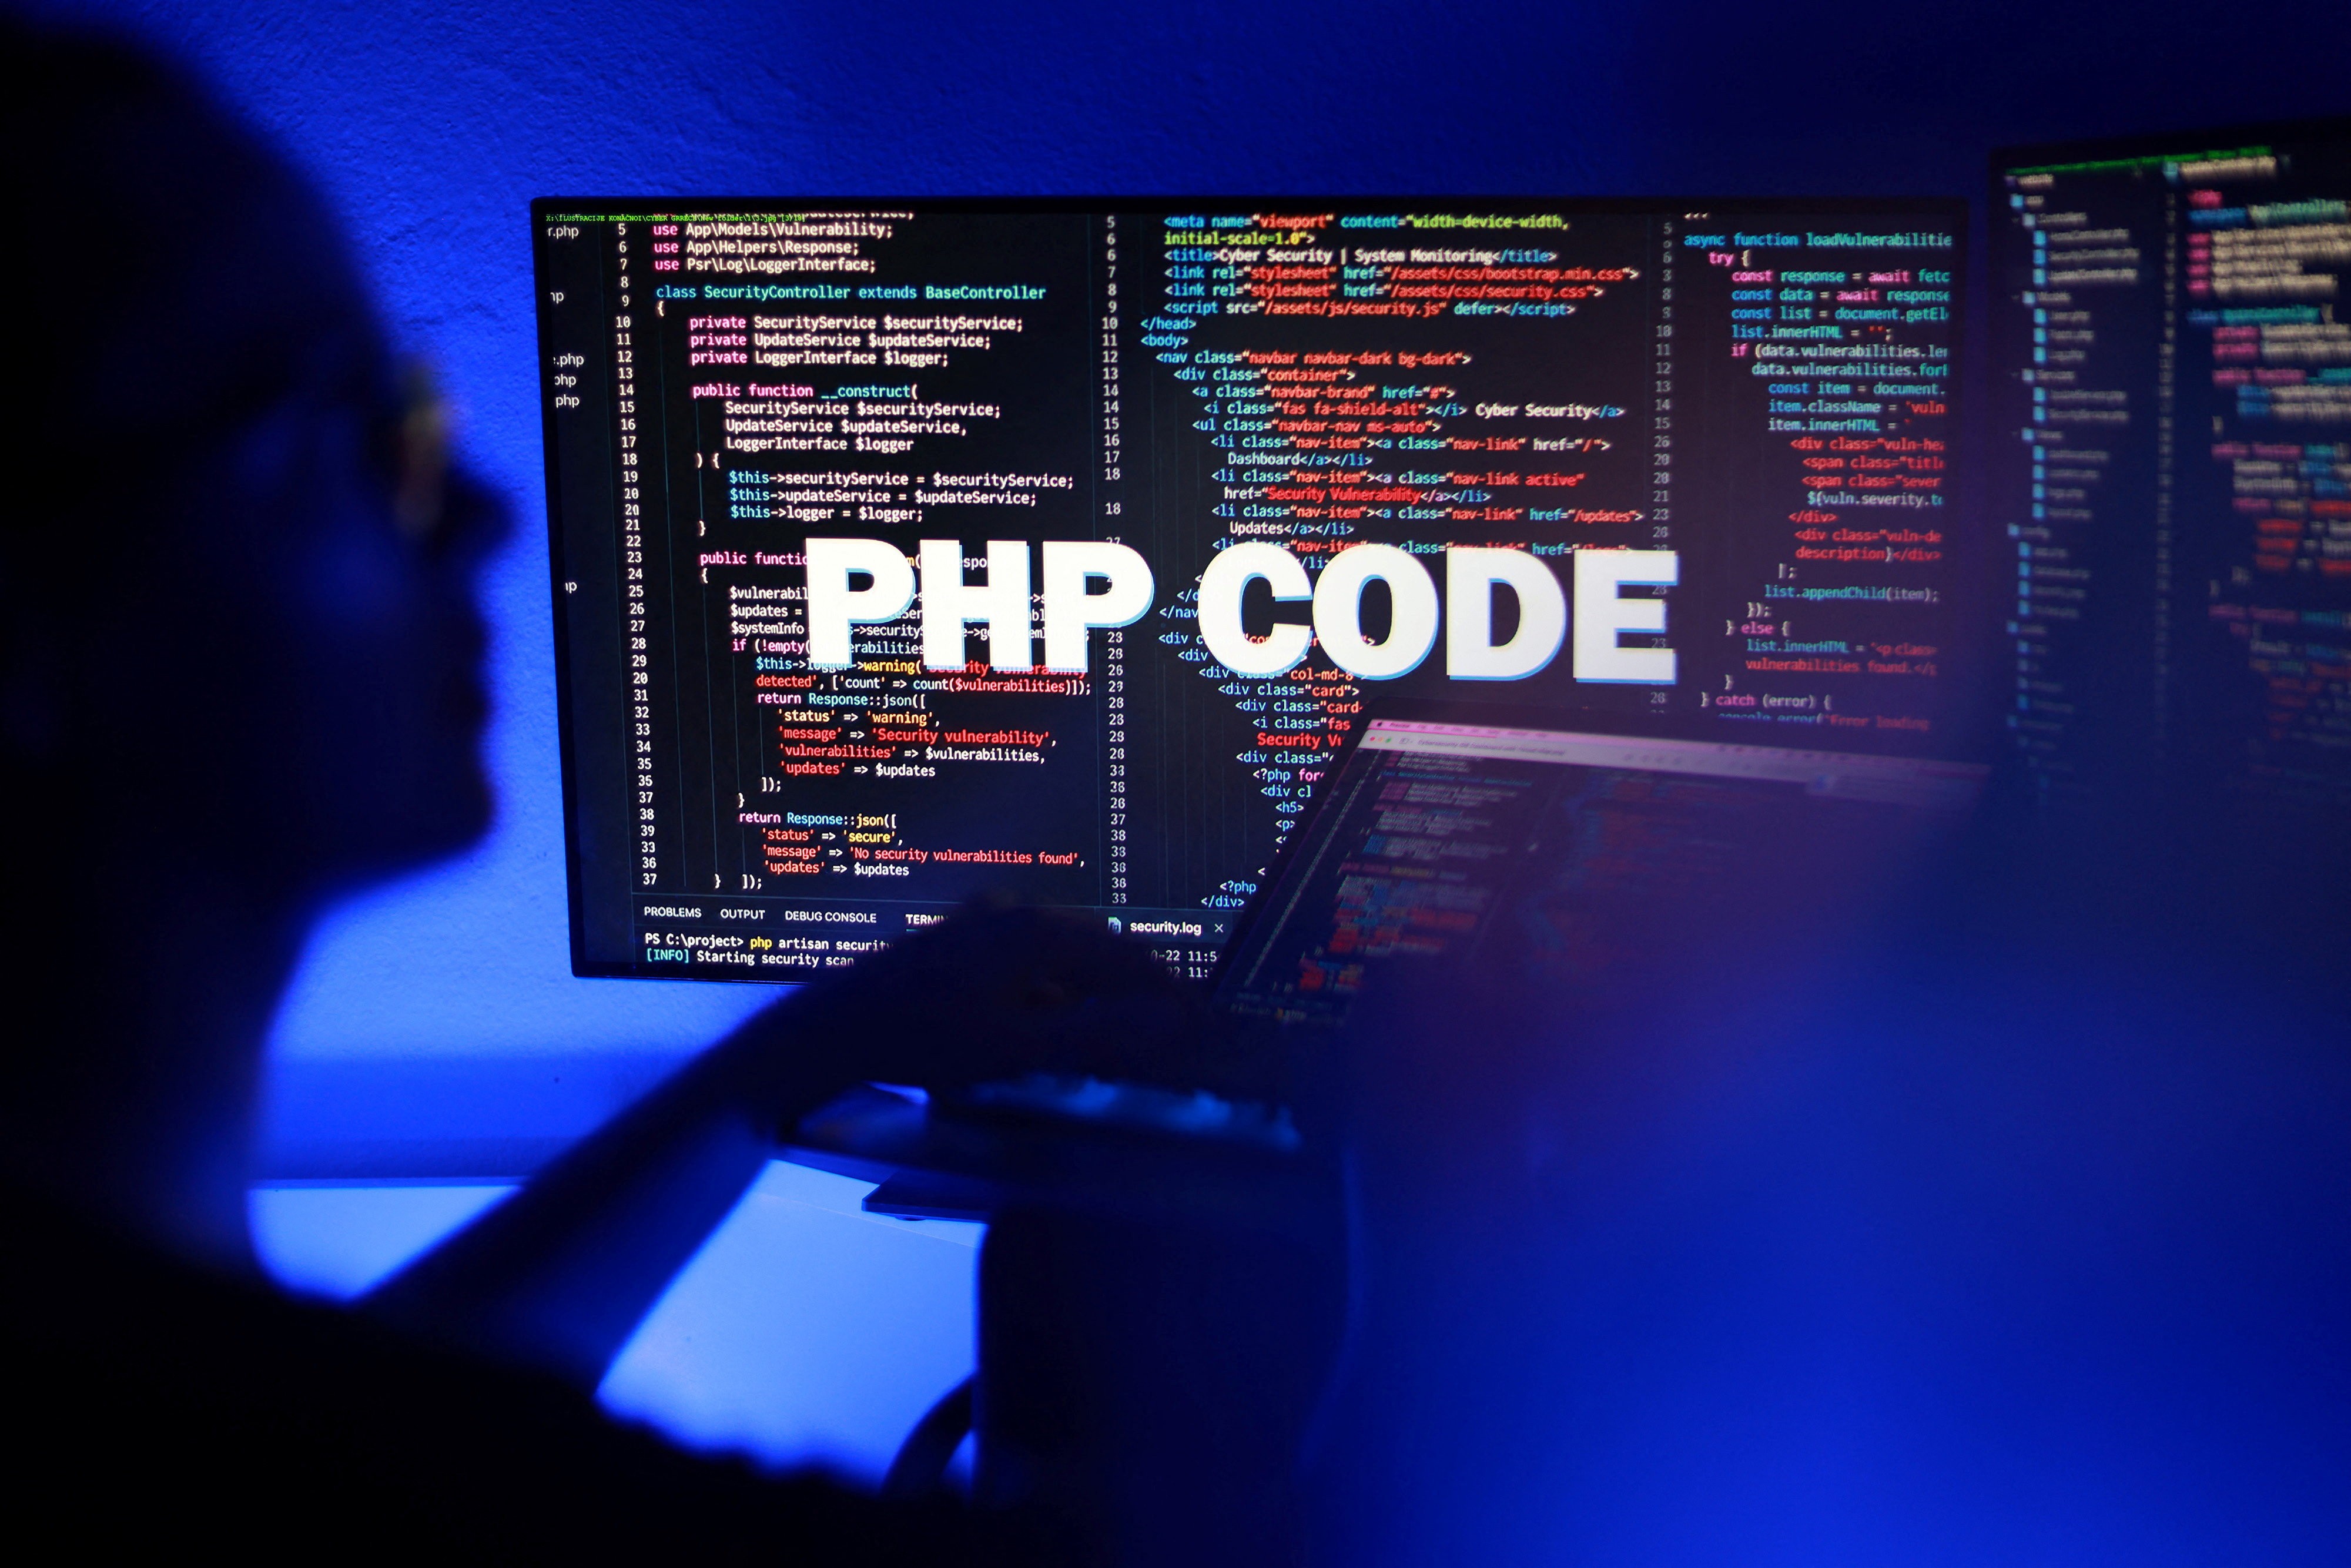
A segurança digital e a popularidade das linguagens de programação se entrelaçaram de maneira alarmante nos últimos dias com a identificação de uma falha crítica no PHP, uma das linguagens mais utilizadas para a construção de sites. A Fundação PHP trouxe à tona informações sobre essa vulnerabilidade, que já estava em análise desde 2024, mas cuja correção enfrentou atrasos significativos devido a uma combinação de fatores. A situação levou a um movimento global de retirada de sites do ar, como uma medida preventiva.
A partir de 21 de agosto, governos e empresas em diversas nações decidiram desativar temporariamente seus sites para evitar possíveis invasões. As falhas detectadas poderiam permitir que atacantes tomassem controle dos servidores sem a necessidade de credenciais de acesso. No Brasil, a Anatel e diversos tribunais suspenderam o acesso a sistemas como o Sistema Eletrônico de Informações (SEI), uma ferramenta essencial para a gestão de processos administrativos, embora até o momento não tenham surgido relatos de impactos significativos no país.
O PHP, que é uma tecnologia de código aberto amplamente utilizada em plataformas como Facebook e WordPress, continua a ser a base de aproximadamente 70% dos sites na internet, segundo Thiago Ayub, diretor de tecnologia da Sage Networks. Ele alerta que os sites que não forem atualizados rapidamente estão em risco iminente de invasão.
A Fundação PHP explicou que a detecção inicial da vulnerabilidade ocorreu durante uma auditoria realizada pela empresa de cibersegurança Quarkslab. No entanto, o processo de correção foi marcado por interrupções, em grande parte devido a dificuldades nas decisões da equipe de segurança, a falta de uma exploração conhecida da falha e a escassez de desenvolvedores capacitados para lidar com o problema. Além disso, a fundação revelou que sua segurança depende fortemente de um pequeno grupo de desenvolvedores e de contribuições voluntárias.
Curiosamente, a descoberta dessas falhas não se deu apenas por parte da Fundação PHP. Empresas como Calif e OpenAI também identificaram as vulnerabilidades de forma independente, trazendo à tona a importância das ferramentas de inteligência artificial na detecção de problemas críticos. A Wiz, uma empresa de segurança na nuvem, destacou que essas falhas estão entre as mais graves já registradas no PHP, e a utilização de modelos de IA como Gemini 4 Argon e GPT-5.6 Sol facilitou a identificação dessas vulnerabilidades, que, segundo a empresa, permaneceram ignoradas por mais de uma década devido à complexidade envolvida em sua exploração.
Essa situação ressalta a necessidade de vigilância constante na segurança digital e a relevância crescente das ferramentas de IA na proteção contra ameaças emergentes. O desafio agora é garantir que as correções sejam implementadas de maneira eficaz para proteger a vasta quantidade de sites que dependem do PHP.